 grace-winata
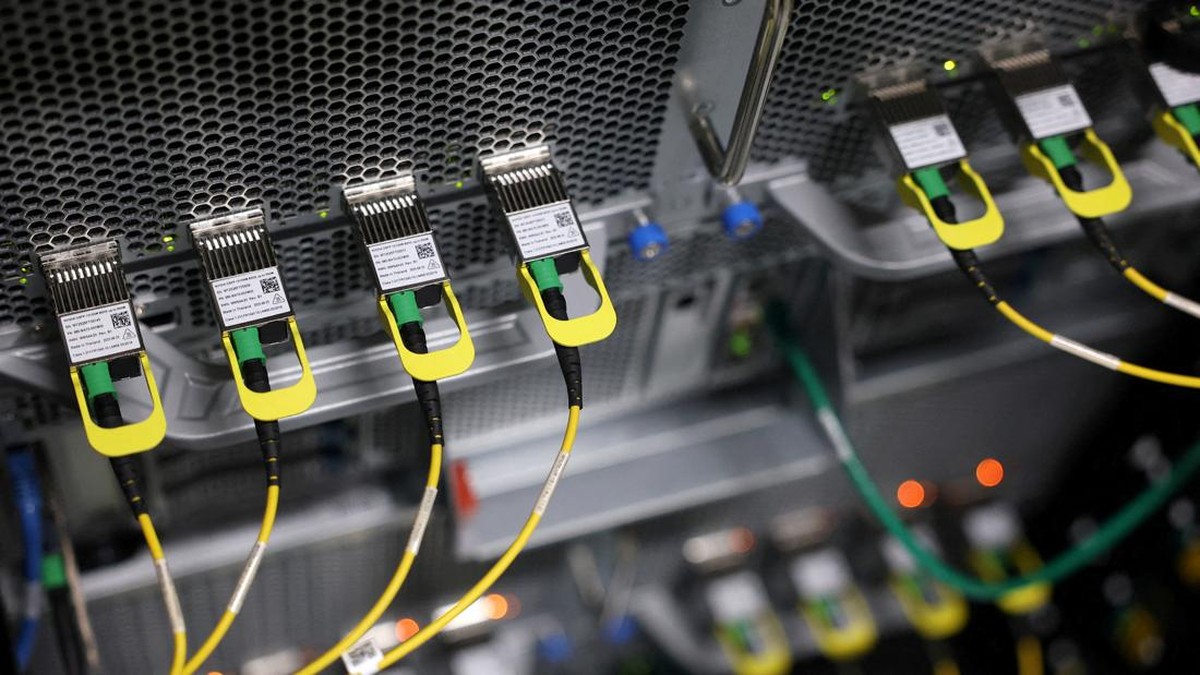
Bayangkan sebuah perusahaan yang seluruh operasionalnya bergantung pada komputer. Tiba-tiba, tanpa peringatan, semua data dan sistem yang menopang layanan mereka lenyap dalam sekejap. Itulah yang terjadi pada NCS, sebuah perusahaan layanan teknologi informasi di Singapura, ketika seorang mantan karyawannya nekat menghapus 180 server virtual milik perusahaan. Insiden ini bukan sekadar cerita tentang sakit hati seorang pegawai yang dipecat, tetapi juga pukulan besar bagi ekosistem digital yang selama ini kita andalkan untuk berbagai layanan sehari-hari, mulai dari transaksi perbankan hingga komunikasi.
Kronologi dan Motif di Balik Kehancuran Server
Peristiwa ini melibatkan Kandula Nagaraju, seorang mantan karyawan NCS. Menurut laporan, ia dipecat dari pekerjaannya. Merasa tidak terima dengan keputusan tersebut, Nagaraju kemudian melakukan aksi balas dendam yang berdampak fatal. Ia menghapus 180 server virtual milik perusahaan. Server virtual sendiri adalah sistem komputer yang dibagi menjadi beberapa mesin maya, ibarat seperti satu gedung apartemen yang dihuni banyak penghuni dengan pintu dan kunci masing-masing. Jika satu penghuni menghancurkan seluruh gedung, semua penghuni kehilangan tempat tinggal. Demikian pula, penghapusan server virtual ini melumpuhkan berbagai layanan yang bergantung pada infrastruktur tersebut.
Kerugian yang ditimbulkan tidak main-main. Nilainya ditaksir mencapai 918.000 dolar Singapura, atau setara dengan sekitar Rp11 miliar. Angka ini mencakup biaya pemulihan data, penggantian perangkat, serta kerugian operasional akibat layanan yang terganggu. Dalam dunia teknologi, data adalah aset paling berharga. Kehilangan data bisa berarti kehilangan kepercayaan pelanggan, yang efeknya bisa jauh lebih besar daripada nilai materialnya.
Dampak Teknis dan Pelajaran bagi Industri
Penghapusan server virtual bukanlah tindakan yang bisa dilakukan tanpa pengetahuan teknis. Pelaku harus memahami cara mengakses sistem, menggunakan alat manajemen server, dan mengeksekusi perintah penghapusan. Ini menunjukkan bahwa insider threat atau ancaman dari dalam organisasi merupakan salah satu risiko terbesar dalam keamanan siber. Berbeda dengan serangan dari luar, orang dalam memiliki akses sah dan pengetahuan tentang celah sistem. Ibarat seperti pencuri yang sudah tahu di mana kunci cadangan disembunyikan.
Dalam kejadian ini, NCS sebagai penyedia layanan digital tentu memiliki prosedur keamanan. Namun, insiden ini menjadi alarm bahwa pengelolaan akses pasca pemutusan hubungan kerja (offboarding) harus dilakukan dengan sangat ketat. Hak akses mantan karyawan harus segera dicabut, dan aktivitas mereka tidak boleh lagi memiliki celah untuk masuk ke sistem. Beberapa perusahaan kini mulai mengadopsi konsep zero trust, yakni pendekatan keamanan yang tidak pernah mempercayai siapa pun secara default, baik dari dalam maupun luar. Setiap akses harus diverifikasi ulang.
Respons Hukum dan Implikasi bagi Perusahaan
Nagaraju akhirnya dijatuhi hukuman penjara atas perbuatannya. Vonis ini menjadi preseden penting bahwa sabotase data bukanlah kejahatan ringan. Di banyak negara, termasuk Indonesia, tindakan semacam ini bisa dijerat dengan Undang-Undang Informasi dan Transaksi Elektronik (UU ITE) serta Kitab Undang-Undang Hukum Pidana (KUHP). Hukuman penjara dan denda menanti bagi siapa pun yang dengan sengaja merusak sistem elektronik milik orang lain.
Bagi perusahaan, kejadian ini memberikan pelajaran berharga. Investasi dalam keamanan siber tidak boleh hanya berfokus pada teknologi firewall atau antivirus, tetapi juga pada manajemen sumber daya manusia. Proses rekrutmen, pemantauan perilaku karyawan, hingga prosedur pemecatan harus dirancang untuk meminimalkan risiko. Perusahaan juga perlu memiliki rencana pemulihan bencana (disaster recovery plan) yang mumpuni, sehingga jika terjadi insiden, layanan bisa segera pulih.
Insiden ini juga menyoroti pentingnya backup data yang tersimpan secara terpisah dan aman. Dengan backup yang memadai, kerugian bisa ditekan. Namun, backup saja tidak cukup jika pelaku memiliki akses untuk menghapus backup tersebut. Karena itu, penerapan prinsip least privilege—memberikan akses seminimal mungkin sesuai kebutuhan—menjadi kunci.
Pada akhirnya, kasus ini adalah pengingat bahwa di balik kemajuan teknologi, selalu ada manusia dengan segala emosinya. Ketika emosi negatif bertemu dengan akses teknis yang luas, kehancuran bisa terjadi dalam hitungan detik. Perusahaan dan regulator harus terus berinovasi dalam menciptakan ekosistem digital yang tidak hanya canggih, tetapi juga aman dan berkelanjutan. Masyarakat pun perlu menyadari bahwa layanan digital yang mereka nikmati setiap hari dilindungi oleh tembok pertahanan yang harus terus diperkuat, bukan hanya dari serangan luar, tetapi juga dari dalam.


Comments (0)