 lidia-susanto
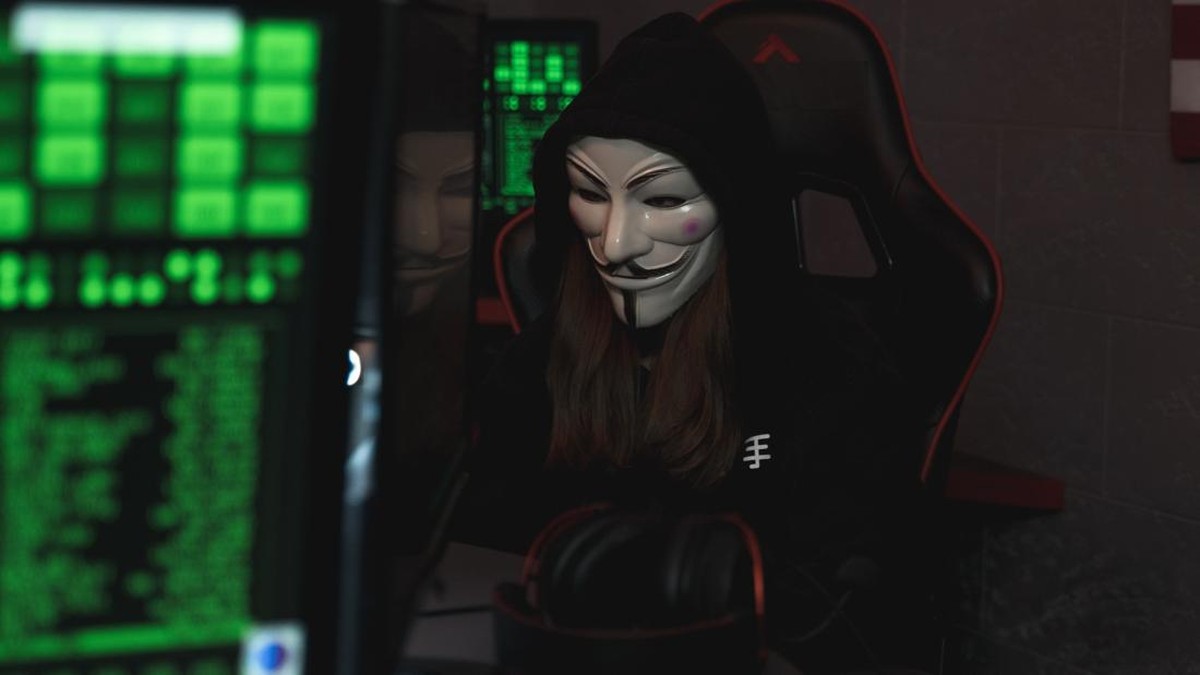
Bayangkan uang pensiun, tabungan, dan data pribadi jutaan nasabah tersimpan di server yang tiba-tiba menjadi sasaran empuk peretas. Itulah yang kini terjadi di Korea Selatan. Tujuh perusahaan keuangan besar dilaporkan mengalami kebocoran data, memicu respons cepat dari kepolisian setempat yang langsung menambah tim investigasi dan menurunkan unit forensik digital. Peristiwa ini bukan sekadar berita teknologi biasa—ini menyentuh langsung rasa aman masyarakat dalam menyimpan aset mereka di institusi yang seharusnya paling terlindungi.
Insiden ini menjadi alarm bagi industri keuangan global, termasuk Indonesia, bahwa pertahanan siber bukan lagi pelengkap, melainkan fondasi utama. Ibarat seperti rumah dengan pintu baja namun jendela kaca terbuka, sistem keamanan yang canggih bisa hancur jika ada celah kecil yang luput dari pengawasan.
Kronologi dan Skala Serangan
Menurut informasi yang dihimpun, serangan terhadap perusahaan keuangan Korea Selatan ini diduga melibatkan teknik rekayasa sosial (social engineering)—cara memanipulasi manusia agar menyerahkan akses tanpa sadar—yang dikombinasikan dengan eksploitasi kerentanan pada perangkat lunak pihak ketiga. Polisi tidak hanya menambah jumlah penyidik, tetapi juga mengerahkan tim forensik digital untuk melacak jejak peretas dari log server yang tersisa.
Langkah ini penting karena forensik digital adalah proses mengumpulkan dan menganalisis bukti elektronik agar bisa dipertanggungjawabkan secara hukum. Tanpa metode ini, pelaku bisa hilang tanpa jejak di dunia maya yang penuh lapisan anonim.
Kerja sama internasional juga dibangun. Ini masuk akal, sebab serangan siber jarang berasal dari satu negara. Server perantara, VPN (Virtual Private Network/jaringan pribadi virtual), dan mata uang kripto sering dipakai untuk menyamarkan asal-usul. Tanpa kolaborasi lintas negara, penegakan hukum akan jalan di tempat.
Mengapa Sektor Keuangan Jadi Target Utama
Perusahaan keuangan menyimpan tiga hal yang paling dicari peretas: uang, data pribadi, dan kepercayaan publik. Ketiganya bernilai tinggi di pasar gelap. Data nasabah bisa dijual, rekening bisa dikuras, dan reputasi institusi bisa dihancurkan dalam hitungan jam.
Dalam konteks teknologi, serangan ini menyoroti kelemahan pada rantai pasok perangkat lunak. Banyak lembaga keuangan memakai platform dan layanan pihak ketiga untuk efisiensi operasional. Jika satu vendor diretas, efek domino bisa menjalar ke banyak perusahaan sekaligus—fenomena yang dikenal sebagai supply chain attack.
Algoritma deteksi anomali berbasis machine learning (pembelajaran mesin) sebenarnya bisa mendeteksi pola akses mencurigakan. Namun, teknologi ini hanya efektif jika data pelatihannya bersih dan tim keamanan siber siaga 24 jam. Di sinilah investasi pada sumber daya manusia menjadi sama pentingnya dengan investasi pada perangkat.
Respons Regulator dan Pelajaran bagi Ekosistem Digital
Otoritas keuangan Korea Selatan diperkirakan akan memperketat audit keamanan siber dan mewajibkan pelaporan insiden dalam waktu singkat. Regulasi semacam ini merupakan standar yang mulai diadopsi banyak negara, termasuk melalui kerangka seperti GDPR (General Data Protection Regulation/peraturan perlindungan data Uni Eropa) dan UU PDP (Undang-Undang Perlindungan Data Pribadi) di Indonesia.
Pelajaran utamanya jelas: keamanan siber adalah tanggung jawab bersama antara regulator, perusahaan, dan pengguna. Masyarakat perlu waspada terhadap phishing (penipuan digital melalui tautan atau pesan palsu), sementara perusahaan wajib melakukan enkripsi menyeluruh dan audit berkala.
Insiden ini juga menegaskan bahwa disrupsi digital membawa dua sisi mata uang. Di satu sisi, inovasi menghadirkan efisiensi luar biasa. Di sisi lain, ia membuka permukaan serangan baru yang harus dijaga tanpa henti. Bagi industri keuangan, kepercayaan adalah mata uang paling mahal—dan sekali rusak, sulit dipulihkan.
Ke depan, kolaborasi lintas negara dan adopsi deep tech dalam sistem pertahanan siber akan menjadi penentu. Tanpa itu, kebocoran data hanya soal waktu. Dan bagi kita sebagai pengguna, langkah kecil seperti mengganti kata sandi secara berkala dan mengaktifkan autentikasi dua faktor bukan lagi pilihan, melainkan keharusan.


Comments (0)