 suwandi-tan
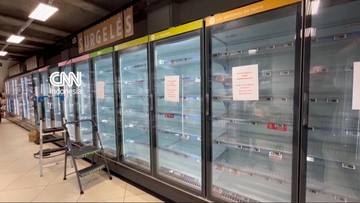
Bayangkan Anda mendorong troli ke lorong makanan beku di supermarket, lalu mendapati rak-rak es kosong melompong dengan genangan air di lantainya. Itulah pemandangan yang terjadi di sejumlah gerai ritel di Prancis dalam beberapa waktu terakhir. Bukan karena kelangkaan pasokan, bukan pula akibat pemadaman listrik, melainkan karena sebuah serangan siber (cyberattack/serangan dunia maya) yang menyasar perangkat paling sederhana namun krusial: sistem pendingin.
Insiden ini menyentuh urat nadi kehidupan sehari-hari jutaan orang. Lemari es dan freezer bukan sekadar perabot, tetapi simpul terakhir dari rantai dingin (cold chain/rangkaian distribusi bersuhu terkontrol) yang menjaga keamanan pangan dari gudang hingga meja makan. Ketika simpul itu diputus oleh peretas, yang hilang bukan hanya stok daging dan es krim, tetapi juga kepercayaan konsumen terhadap keamanan pangan modern yang kita anggap otomatis.
Ketika Termostat Jatuh ke Tangan yang Salah
Menurut laporan yang beredar, peretas berhasil menembus sistem pengendalian suhu di ratusan gerai ritel di Prancis. Yang mengejutkan, suhu perangkat dilaporkan melonjak hingga 50 derajat Celsius. Ibarat seperti seseorang membalikkan tombol kompor dari posisi paling rendah ke posisi paling tinggi, namun kali ini pelakunya tidak berada di dapur, melainkan di jaringan internet yang jauh dari lokasi.
Perlu dipahami bahwa lemari pendingin komersial masa kini bukan lagi mesin mekanis murni. Ia telah menjadi perangkat Internet of Things (IoT/internet untuk benda sehari-hari) yang terhubung ke jaringan, dikelola lewat platform manajemen energi terpusat, dan sering dipantau dari jarak jauh. Ekosistem digital inilah yang membuka celah. Selama bertahun-tahun, sistem pendingin ritel dianggap sebagai infrastruktur kelas rendah yang jarang diprioritaskan dalam anggaran keamanan siber.
"Selama perangkat itu tidak dianggap sebagai aset kritis, ia akan terus menjadi pintu belakang yang terbuka," ujar seorang peneliti keamanan siber yang menekankan bahwa perangkat operational technology (OT/teknologi operasional) sering luput dari pemantauan.
Dalam arsitektur serangan, peretas umumnya tidak langsung menyerang freezer. Mereka lebih dulu mencari kredensial lemah, kata sandi default, atau celah pada perangkat gateway yang menghubungkan jaringan toko dengan pusat data. Setelah masuk, algoritma dan perintah dapat dikirim untuk mengubah setpoint suhu secara massal.
Rantai Dingin: Inovasi yang Rapuh di Titik Akhir
Teknologi rantai dingin adalah salah satu pengembangan paling penting dalam sejarah distribusi pangan modern. Petani, produsen, distributor, dan pengecer bekerja dalam satu ekosistem yang menjaga suhu produk tetap stabil. Implementasi rantai dingin memungkinkan daging segar dari peternakan menempuh ratusan kilometer tanpa membusuk, serta memungkinkan buah tropis hadir di negara subtropis.
Namun, efisiensi itu bergantung pada asumsi bahwa sistem kendali tidak bisa disalahgunakan. Serangan di Prancis menunjukkan disrupsi dapat terjadi bukan karena kegagalan mesin, melainkan karena tindakan sengaja yang memanfaatkan konektivitas.
Dampaknya berlapis. Pertama, kerugian ekonomi langsung: produk yang suhunya melewati ambang aman harus dibuang. Kedua, risiko kesehatan apabila produk yang terpapar suhu tinggi tetap dijual. Ketiga, gangguan operasional karena staf harus memindahkan barang dan memperbaiki sistem secara darurat.
| Aspek | Kondisi Normal | Pascainsiden |
|---|---|---|
| Suhu freezer | -18 hingga -20 derajat Celsius | naik drastis hingga 50 derajat Celsius |
| Ketersediaan produk | stok penuh | rak kosong, produk dibuang |
| Kendali sistem | terpusat dan terpantau | diambil alih pihak tak berwenang |
Secara industri, insiden ini menandai pergeseran medan perang siber. Jika sebelumnya serangan menyasar data pelanggan atau sistem pembayaran, kini targetnya adalah peralatan fisik yang menopang operasi harian.
Pelajaran bagi Ekosistem Ritel Global
Apa yang terjadi di Prancis bukan kasus tunggal. Ia adalah sinyal bahwa konvergensi antara teknologi informasi dan teknologi operasional menciptakan permukaan serangan baru. Bagi jaringan ritel di seluruh dunia, termasuk di Indonesia, ada beberapa langkah yang mendesak.
Pertama, segmentasi jaringan. Sistem pendingin sebaiknya tidak berada di jaringan yang sama dengan komputer kasir atau WiFi pelanggan. Kedua, penghapusan kata sandi default dan penerapan autentikasi berlapis. Ketiga, pemantauan anomali suhu yang dapat mendeteksi perubahan tidak wajar dalam hitungan detik, bukan jam.
Keempat, pelatihan bagi teknisi dan staf toko agar mengenali indikasi gangguan digital, bukan hanya kerusakan mekanis. Kelima, regulasi yang menetapkan standar keamanan minimum untuk perangkat IoT komersial.
Pengembangan ke depan mungkin mengarah pada sistem pendingin dengan pemisahan kendali fisik dan digital, atau kemampuan rollback otomatis jika setpoint berubah di luar batas. Penelitian juga menyoroti pentingnya machine learning (pembelajaran mesin) untuk memprediksi pola serangan pada perangkat OT.
Pada akhirnya, insiden ini mengingatkan bahwa teknologi yang paling terlihat sederhana bisa menjadi titik paling lemah. Keamanan pangan kini bukan hanya soal kebersihan dan suhu, tetapi juga soal siapa yang memegang kendali atas tombolnya.




Comments (0)