 toni-kurniadi
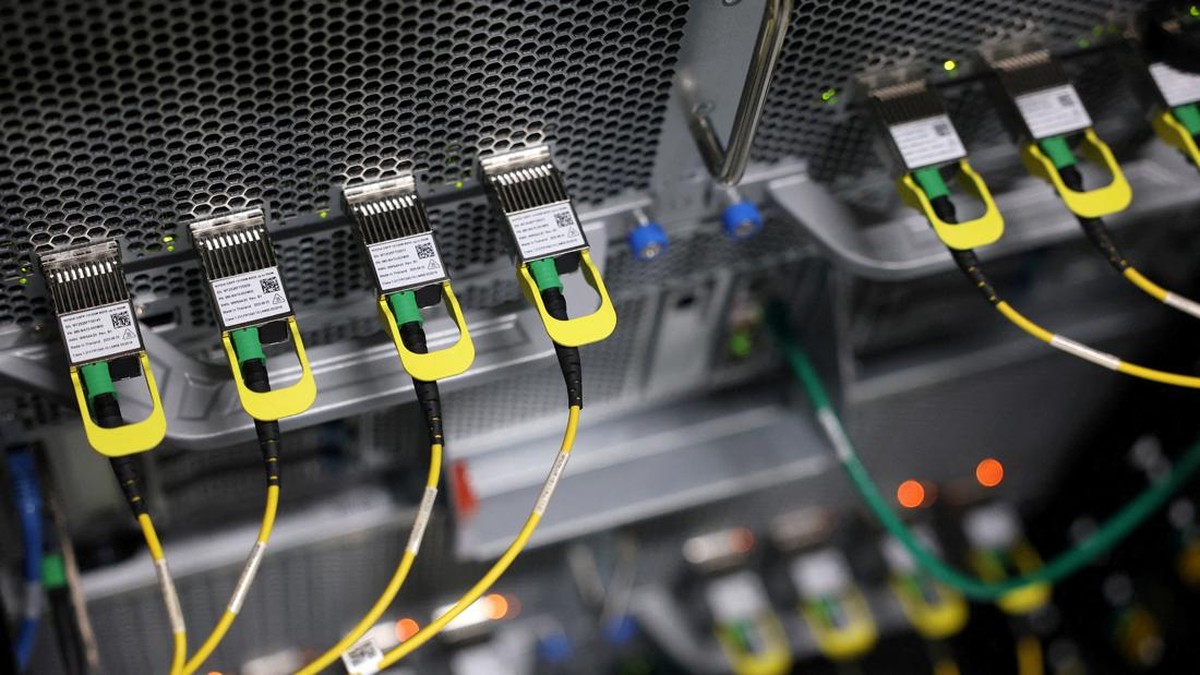
Bayangkan Anda bangun pagi, membuka laptop untuk bekerja, lalu mendapati seluruh sistem perusahaan Anda lenyap begitu saja. Tidak bisa diakses, tidak bisa dipulihkan, dan yang tersisa hanyalah kekosongan data di ruang server. Itulah mimpi buruk yang menjadi kenyataan bagi sebuah perusahaan jasa teknologi informasi (TI) di Singapura, NCS, setelah seorang mantan pegawainya melancarkan aksi sabotase digital yang merugikan hingga S$918.000 atau setara Rp11 miliar. Peristiwa ini bukan sekadar kisah balas dendam di dunia kerja, melainkan pengingat keras bahwa satu orang dengan akses istimewa bisa melumpuhkan seluruh ekosistem digital sebuah organisasi dalam hitungan menit.
Kasus ini bermula dari Kandula Nagaraju, seorang mantan karyawan NCS yang tidak menerima pemutusan hubungan kerja (PHK) terhadap dirinya. Alih-alih menempuh jalur hukum atau mediasi, ia memilih jalan destruktif dengan menghapus 180 server virtual milik perusahaan. Angka itu bukan jumlah kecil. Bayangkan 180 komputer yang selama ini bekerja tanpa henti menyimpan data klien, aplikasi internal, dan berbagai layanan penting, semuanya dimusnahkan secara sengaja. Ibarat seperti seseorang yang menyiram air ke seluruh ruang arsip sebuah gedung, hanya saja kali ini arsipnya berbentuk digital dan kerugiannya dihitung dalam miliaran rupiah.
Bagaimana Sabotase Digital Ini Bisa Terjadi?
Untuk memahami mengapa aksi ini begitu merusak, kita perlu mengenal konsep server virtual atau virtual machine (VM). Secara sederhana, VM adalah komputer yang tidak berwujud fisik, melainkan berjalan di dalam komputer lain yang lebih besar. Teknologi ini memungkinkan satu perangkat keras menjalankan banyak sistem operasi sekaligus, sehingga perusahaan bisa menghemat biaya dan ruang. Namun, di balik efisiensi itu, ada risiko besar: jika seseorang memiliki kredensial administratif, ia bisa menghapus banyak VM sekaligus hanya dengan beberapa perintah.
Dalam kasus ini, Nagaraju diduga memanfaatkan akses yang masih dimilikinya setelah meninggalkan perusahaan. Ini adalah celah klasik dalam manajemen akses yang sering diabaikan. Banyak organisasi lupa mencabut hak istimewa mantan karyawan tepat setelah mereka keluar. Akibatnya, mantan pegawai yang menyimpan dendam bisa masuk kembali ke sistem dan melakukan disrupsi besar-besaran. Kerugian S$918.000 tersebut mencakup biaya pemulihan data, waktu henti operasional (downtime), serta hilangnya kepercayaan klien.
Pelajaran Berharga bagi Dunia Industri
Insiden ini menyoroti pentingnya tata kelola keamanan siber yang ketat, terutama dalam pengelolaan identitas dan akses. Ada beberapa langkah mendasar yang seharusnya diterapkan setiap perusahaan:
Pertama, pencabutan akses secara instan. Begitu seorang karyawan resmi berhenti, semua akun, kata sandi, dan hak istimewa harus dinonaktifkan dalam hitungan menit, bukan hari.
Kedua, prinsip hak akses minimum. Karyawan hanya boleh diberi akses sebatas yang dibutuhkan untuk pekerjaannya. Seorang staf biasa tidak perlu memiliki kemampuan menghapus 180 server sekaligus.
Ketiga, pemantauan aktivitas mencurigakan. Sistem harus mampu mendeteksi pola tidak wajar, misalnya penghapusan massal di luar jam kerja, dan langsung memblokirnya.
Keempat, pencadangan data berlapis. Backup (salinan cadangan) harus disimpan terpisah dari jaringan utama, sehingga serangan dari dalam pun tidak bisa menghapus semuanya.
Para pakar keamanan siber sering menekankan bahwa ancaman terbesar justru datang dari dalam atau insider threat. Orang dalam memahami seluk-beluk sistem, tahu di mana data paling berharga disimpan, dan memiliki kredensial yang sah. Kombinasi pengetahuan dan akses inilah yang membuat mereka jauh lebih berbahaya dibanding peretas luar biasa.
“Insiden seperti ini bukan soal teknologi semata, tetapi soal manusia dan proses. Perusahaan bisa memiliki perangkat canggih, tapi jika prosedur offboarding-nya buruk, celah tetap terbuka lebar,” ujar seorang konsultan keamanan siber yang tidak ingin disebutkan namanya.
Dampak Jangka Panjang dan Tanggung Jawab Hukum
Nagaraju kini harus mempertanggungjawabkan perbuatannya di hadapan hukum. Ia dijatuhi hukuman penjara setelah terbukti merusak properti digital perusahaan. Hukuman ini menjadi sinyal bahwa sabotase siber tidak bisa dianggap remeh. Namun, di sisi lain, perusahaan juga dituntut untuk lebih proaktif melindungi asetnya. Regulasi perlindungan data di berbagai negara, termasuk Indonesia melalui Undang-Undang Perlindungan Data Pribadi (UU PDP), semakin menekankan pentingnya pengamanan informasi.
Kasus ini juga membuka diskusi tentang kesehatan mental di tempat kerja. PHK memang menyakitkan, tetapi reaksi destruktif tidak pernah menjadi solusi. Perusahaan perlu membangun budaya kerja yang lebih manusiawi dan menyediakan jalur komunikasi yang sehat bagi karyawan yang terdampak pemutusan hubungan kerja, sehingga potensi konflik bisa diredam sebelum meledak menjadi insiden besar.
Pada akhirnya, kisah ini adalah peringatan bagi semua organisasi yang bergantung pada teknologi digital: keamanan bukanlah proyek sekali jadi, melainkan proses berkelanjutan. Investasi pada sistem keamanan, pelatihan karyawan, dan tata kelola akses yang disiplin jauh lebih murah dibandingkan kerugian miliaran rupiah akibat satu tindakan balas dendam. Teknologi memang memberi efisiensi luar biasa, tetapi tanpa pengelolaan yang bijak, ia juga bisa menjadi pisau bermata dua yang siap melukai pemiliknya sendiri.


Comments (0)