 olivia-hartono
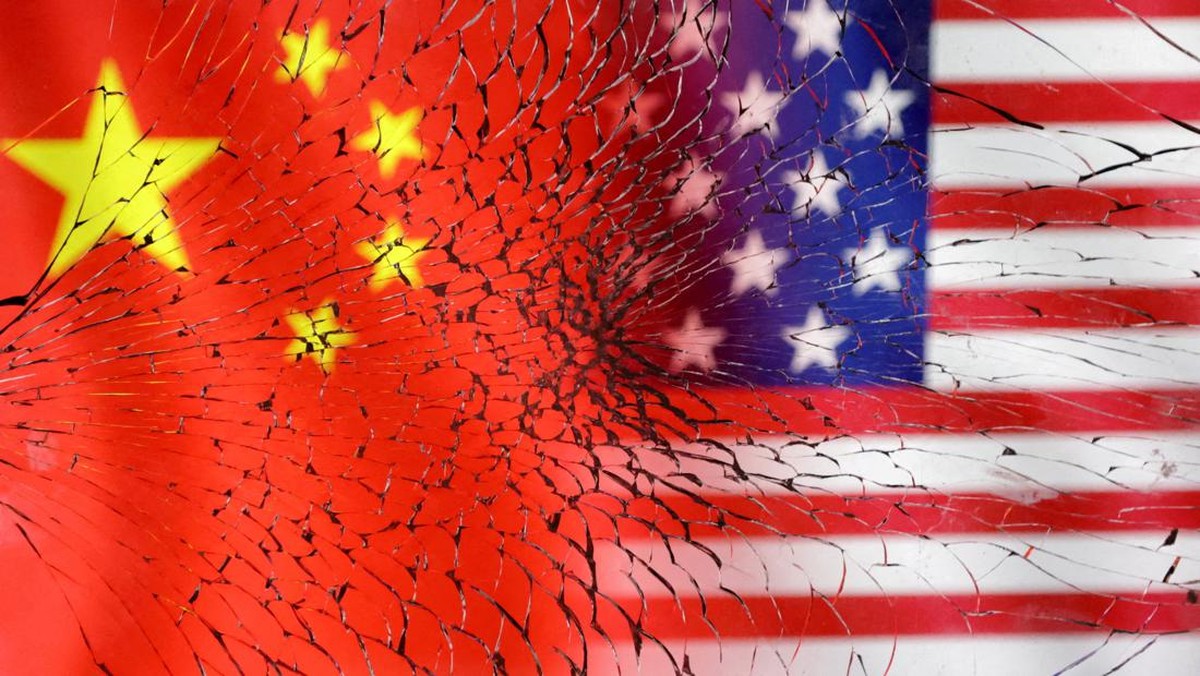
Bayangkan sebuah surat elektronik yang tampak resmi dari pejabat tinggi Amerika Serikat (AS) masuk ke kotak masuk seorang peneliti kecerdasan buatan (AI/Artificial Intelligence) di Silicon Valley. Isinya meminta data riset terbaru dengan alasan koordinasi kebijakan. Tanpa curiga, si peneliti membuka lampiran dan mengeklik tautan di dalamnya. Saat itulah pintu belakang menuju jaringan internal perusahaan terbuka lebar bagi peretas. Inilah skenario yang kini menjadi mimpi buruk baru di industri teknologi global, setelah terungkapnya operasi spionase siber yang diduga kuat dibiayai pemerintah China dan menyasar sektor AI di AS.
Mengapa ini penting bagi kita semua? Karena AI (kecerdasan buatan) bukan lagi sekadar teknologi masa depan. Ia sudah merasuk ke aplikasi peta digital, rekomendasi belanja, diagnosis medis, hingga sistem pertahanan negara. Jika data riset AI jatuh ke tangan yang salah, bukan hanya rahasia perusahaan yang bocor, tetapi juga keunggulan strategis sebuah bangsa bisa berpindah tangan dalam hitungan detik. Ibarat seperti kunci brankas pusat data nuklir yang dicuri, dampaknya bisa dirasakan puluhan tahun kemudian.
Modus Operandi: Menyamar di Balik Nama Pejabat
Menurut laporan intelijen yang beredar di kalangan peneliti keamanan siber, kelompok peretas yang dijuluki "Silk Typhoon" atau varian dari Advanced Persistent Threat (APT/Ancaman Persisten Tingkat Lanjut) kelompok 41, menggunakan teknik yang disebut social engineering (rekayasa sosial). Mereka tidak membobol sistem dengan paksa, melainkan menipu manusia. Profil LinkedIn palsu dibuat mirip pejabat Kementerian Perdagangan AS atau staf Dewan Keamanan Nasional. Email dikirim ke ilmuwan AI, CEO startup deep tech, hingga profesor universitas yang tengah meneliti model bahasa besar (LLM/Large Language Model).
"Serangan ini menunjukkan pergeseran dari peretasan teknis murni menuju manipulasi psikologis yang canggih," ujar Dr. Sarah Chen, analis senior di lembaga keamanan siber internasional, dalam sebuah konferensi di Singapura bulan lalu. "Mereka memahami bahwa peneliti AI sering kali terbuka terhadap kolaborasi internasional. Celah itulah yang dimanfaatkan."
"Kami melihat peningkatan 300 persen upaya phishing yang menargetkan institusi riset AI dalam 18 bulan terakhir. Pola ini tidak mungkin dilakukan aktor tunggal," tegas Chen.
Dampak pada Ekosistem Inovasi dan Industri
Bagi perusahaan rintisan (startup) AI di Indonesia dan Asia Tenggara, ancaman ini bukanlah kabar baik. Banyak dari mereka menjalin kerja sama riset dengan mitra di AS. Jika kepercayaan goyah, aliran investasi dan transfer teknologi bisa tersendat. Data dari Asosiasi Riset AI Global menunjukkan bahwa 68% perusahaan AI di Asia Tenggara bergantung pada kolaborasi lintas negara untuk mengembangkan algoritma mereka. Gangguan pada rantai pasok pengetahuan ini bisa memperlambat inovasi lokal hingga dua tahun.
Selain itu, ada risiko brain drain (pengurasan talenta) terbalik. Ilmuwan AI di AS yang merasa tidak aman bisa memilih pindah ke negara netral, atau justru direkrut oleh pihak yang tidak bertanggung jawab. Pemerintah AS sendiri telah mengeluarkan peringatan resmi melalui Cybersecurity and Infrastructure Security Agency (CISA) agar institusi riset meningkatkan verifikasi identitas setiap komunikasi eksternal.
| Aspek | Sebelum Insiden | Setelah Insiden |
|---|---|---|
| Verifikasi email pejabat | Manual, jarang | Wajib enkripsi PGP |
| Akses data riset | Terbuka terbatas | Zero trust architecture |
| Anggaran keamanan siber | 5% dari R&D | 15% dari R&D |
Langkah Mitigasi dan Peran Komunitas Global
Menghadapi disrupsi ini, para pelaku industri tidak bisa bekerja sendiri. Pengembangan platform deteksi dini berbasis machine learning (pembelajaran mesin) kini menjadi prioritas. Algoritma baru dilatih untuk mengenali pola komunikasi yang tidak wajar, misalnya permintaan data mendadak dari akun yang baru dibuat. Implementasi teknologi ini membutuhkan efisiensi tinggi agar tidak mengganggu alur kerja peneliti.
Di tingkat kebijakan, AS dan sekutu-sekutunya mendorong kerangka kerja sama baru untuk berbagi intelijen ancaman siber. Namun, upaya ini menghadapi dilema: terlalu ketat membatasi kolaborasi, terlalu longgar membuka celah. Para ahli menyarankan pendekatan berlapis, termasuk pelatihan rutin bagi staf akademik dan audit keamanan berkala.
Pada akhirnya, kasus ini menjadi pengingat pahit bahwa kemajuan teknologi selalu diikuti oleh bayang-bayang penyalahgunaan. Penelitian dan inovasi AI yang seharusnya menyejahterakan umat manusia justru bisa menjadi medan perang baru. Kesadaran kolektif, verifikasi berlapis, dan ekosistem keamanan yang tangguh adalah harga yang harus dibayar untuk menjaga masa depan kecerdasan buatan tetap cerah dan aman.


Comments (0)